Agent安全解决方案
背景及痛点
AI Agent(智能体)开始深度参与企业办公与业务流转,自动调用工具、访问数据、执行操作,带来身份冒用、权限越界、提示注入劫持、工具滥用、记忆数据泄露等全新安全挑战。Agent行为链条长、自主性强,传统面向人的权限与审计体系无法适配;缺乏统一的Agent身份治理、行为管控与审计追溯机制,智能体“能力越强、风险越大”,企业智能化升级面临安全掣肘。
解决方案
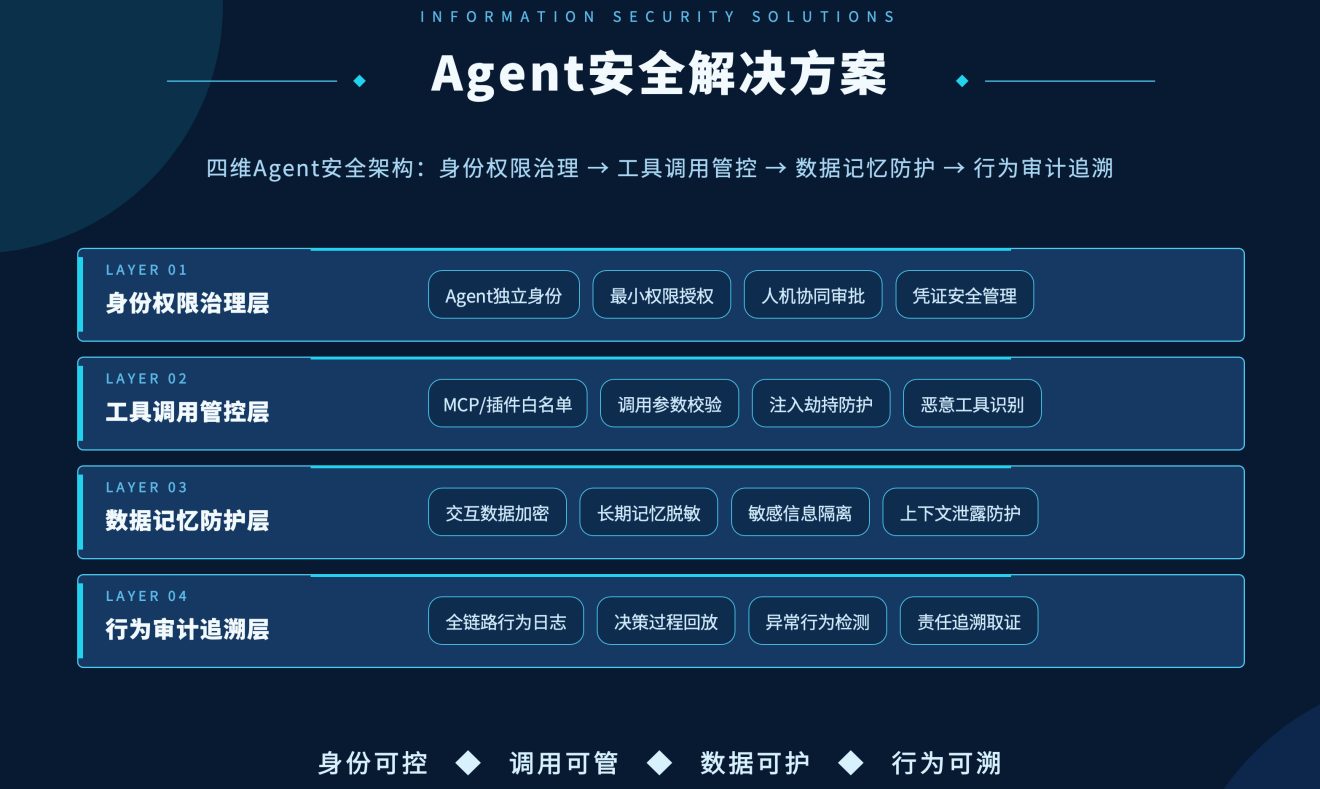
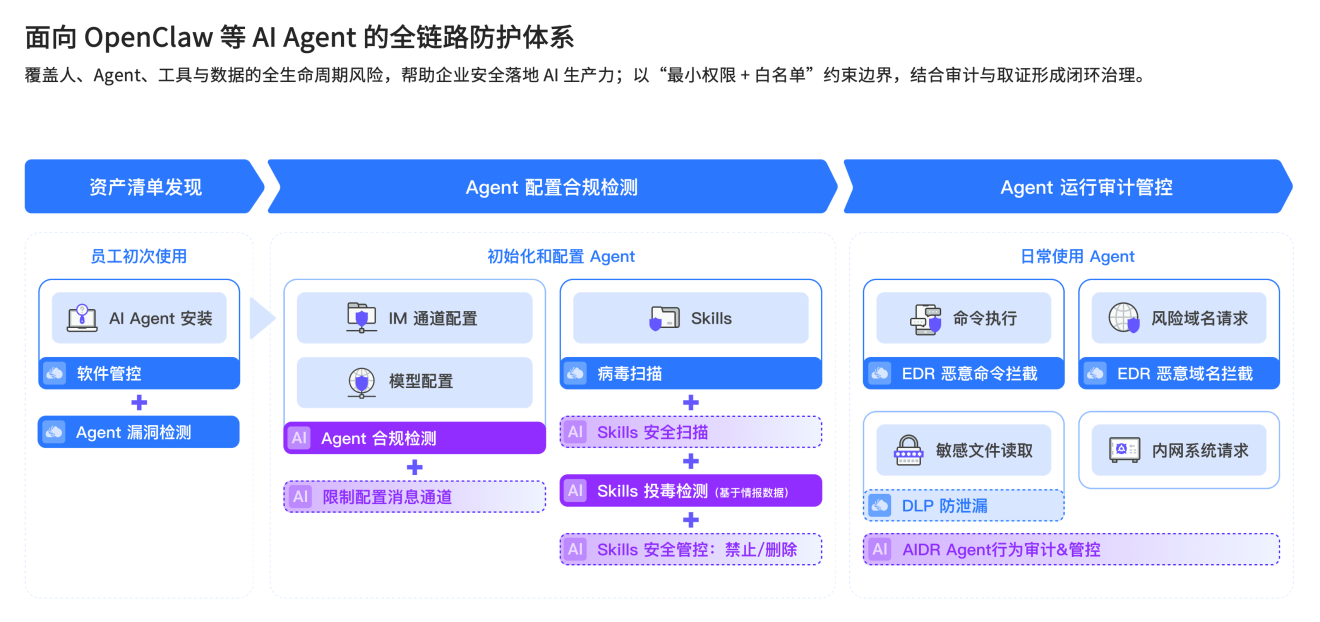
构建面向智能体时代的Agent安全防护体系。为每个Agent建立独立身份标识与最小权限授权,关键操作强制人机协同审批;对Agent工具调用(MCP/插件/API)实施白名单管控与参数校验,防范提示注入劫持与恶意工具投毒;对Agent交互数据、长期记忆加密存储、脱敏使用,敏感信息不出安全域;全链路记录Agent“感知-决策-执行”行为日志,支持行为回放、异常检测与责任追溯,同步建立Agent上线安全评估与持续监测机制。
客户收益
l 智能体不失控:AI Agent身份、权限、行为全程可管,自主操作始终在授权范围内“飞行”。
l 新型攻击可防:提示注入劫持、工具投毒、权限越界等Agent特有攻击被有效拦截,智能化业务安全运行。
l 数据全程防护:交互数据与长期记忆加密脱敏,敏感信息不因Agent流转而泄露。
l 审计追溯无忧:全链路行为日志与决策回放,责任可界定、问题可复盘,为规模化部署AI Agent扫清障碍。
方案价值
Agent身份、权限、行为全程可管可控,自主操作不失控;提示注入、工具滥用等新型攻击有效拦截,智能化业务安全运行;敏感数据在Agent全流程加密脱敏,泄露风险前置化解;全链路审计满足合规追溯要求,为企业规模化落地AI Agent筑牢安全底座。
- 上一篇:没有了!
- 下一篇:没有了!
