终端安全合规解决方案
背景及痛点
终端是企业安全防护的最前线,也是最薄弱环节,办公电脑、服务器、移动终端数量庞大、类型繁杂,病毒木马、违规外联、私装软件、弱口令、补丁缺失等问题普遍存在。外来终端随意接入内网缺乏准入管控,安全基线无法统一落实,违规行为缺乏审计手段;终端一旦失陷即成为内网渗透跳板,终端合规更是等保2.0安全计算环境测评的重点与失分重灾区。
解决方案
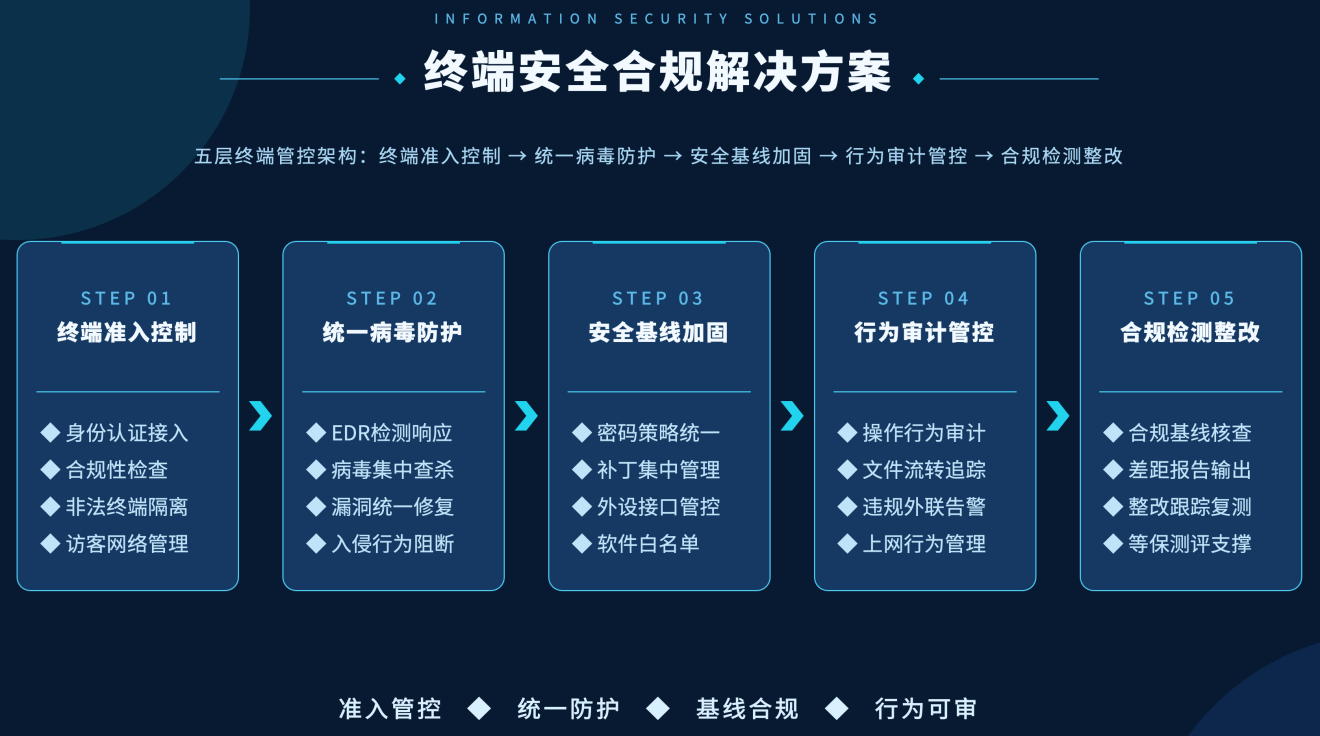
构建“准入-防护-管控-审计”一体化终端安全合规体系。部署NAC网络准入系统,实现终端身份认证、合规检查、违规隔离,杜绝非法终端入网;统一部署EDR终端检测响应与防病毒系统,实现病毒查杀、漏洞修复、入侵阻断集中管控;落实终端安全基线,统一密码策略、补丁管理、外设管控、软件白名单;对终端操作行为、文件流转、违规外联全程审计留痕,定期输出终端合规检测报告,持续整改提升。
客户收益
l 提办公电脑、服务器、移动终端统一管控,非法接入、带毒入网彻底杜绝。
l 病毒勒索在终端侧精准拦截,内网横向渗透的最大突破口被堵死。
l 基线统一、补丁自动管理,终端合规检查从“手工抽查”变为“自动体检”,等保终端类测评项不再失分。
l 集中管控平台批量下发策略与修复,IT人员从逐台维护中解放,运维效率成倍提升。
方案价值
终端准入控制、统一纳管。非法接入、违规行为可视可控;病毒木马、勒索攻击在终端侧精准拦截,内网渗透跳板彻底铲除;安全基线标准化落地,终端合规率大幅提升;全面满足等保2.0终端安全与审计要求,夯实企业内网安全根基。
- 上一篇:没有了!
- 下一篇:没有了!
