信息安全评估服务方案
背景及痛点
企业信息化建设重投入、轻评估,业务系统上线前缺乏安全检测,带病上线、带洞运行现象普遍。高危漏洞、弱口令、配置缺陷长期潜伏,成为黑客入侵突破口;企业自评能力有限,缺乏专业工具与评估方法论,对真实安全水位心中无数,安全投入无法精准施策,更难以向管理层与监管机构交代安全成效。
解决方案
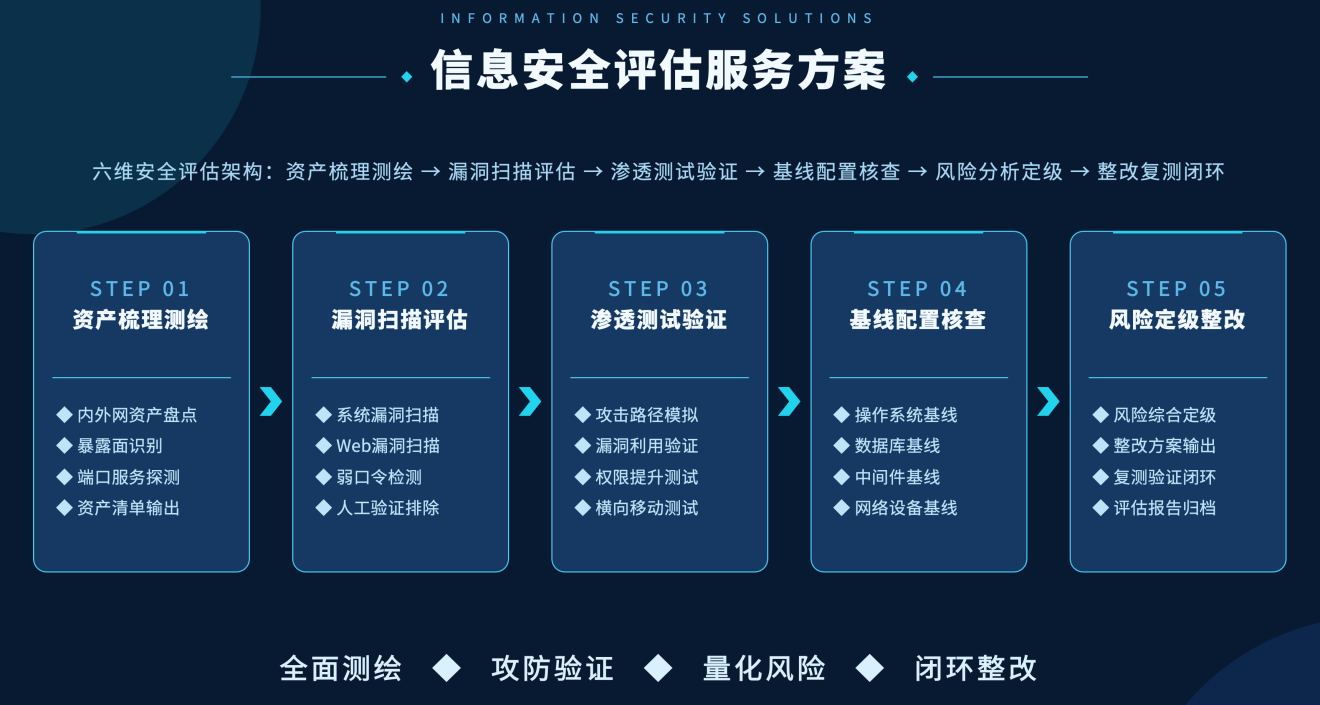
提供覆盖网络、主机、应用、数据、管理五域的专业安全评估服务。全面梳理企业内外网资产与暴露面,形成资产测绘清单;采用自动化扫描结合人工验证开展漏洞评估;以黑客视角开展授权渗透测试,验证真实攻击路径;对照安全基线核查操作系统、数据库、中间件、网络设备配置缺陷;综合输出风险定级报告与可落地整改方案,整改完成后复测验证,形成评估闭环。
客户收益
l 业务连续有保障:资产、漏洞、弱口令、配置缺陷全面盘点,安全水位从“凭感觉”到“有报告、有数据”。
l 拒绝赎金谈判:高危风险优先处置,有限的安全预算花在刀刃上,投入决策有据可依。
l 未知威胁能防住:高危漏洞与攻击路径在黑客利用之前被发现和修复,被入侵概率显著降低。
l 数据资产安心:评估报告可直接用于管理层汇报、等保测评与监管检查,安全成效看得见、说得清。
方案价值
以攻击者视角全面检验企业真实安全水位,隐患早发现、早处置;专业评估报告量化安全风险,为安全投入决策提供依据;整改复测闭环管理,确保风险真正清零;评估过程与结果可作为等保测评、监管检查、管理层汇报的有力支撑材料。
- 上一篇:没有了!
- 下一篇:没有了!
