数据防勒索解决方案
背景及痛点
勒索病毒攻击产业化、规模化,攻击手法从单一加密演变为“加密+窃取+威胁曝光”多重勒索,核心业务系统、数据库、备份系统均成为攻击目标。多数企业缺乏有效的事前防御与事后恢复手段,一旦中招面临业务停摆、数据损毁、巨额赎金三重压力;传统杀毒基于特征库,对新型变种检出率低,备份数据若未隔离同样会被加密,恢复无从谈起。
解决方案
构建“防、检、隔、恢”四位一体勒索病毒防护体系。事前通过漏洞修复、基线加固、端口收敛、安全意识培训压缩攻击面;事中部署勒索诱捕与行为检测引擎,基于文件异常加密行为、诱饵文件触碰实时识别未知勒索病毒;发现攻击后秒级隔离失陷主机、阻断横向扩散;灾后依托“本地+异地+离线/不可变”多级备份体系快速恢复业务数据,全程溯源取证、复盘加固,形成防护闭环。
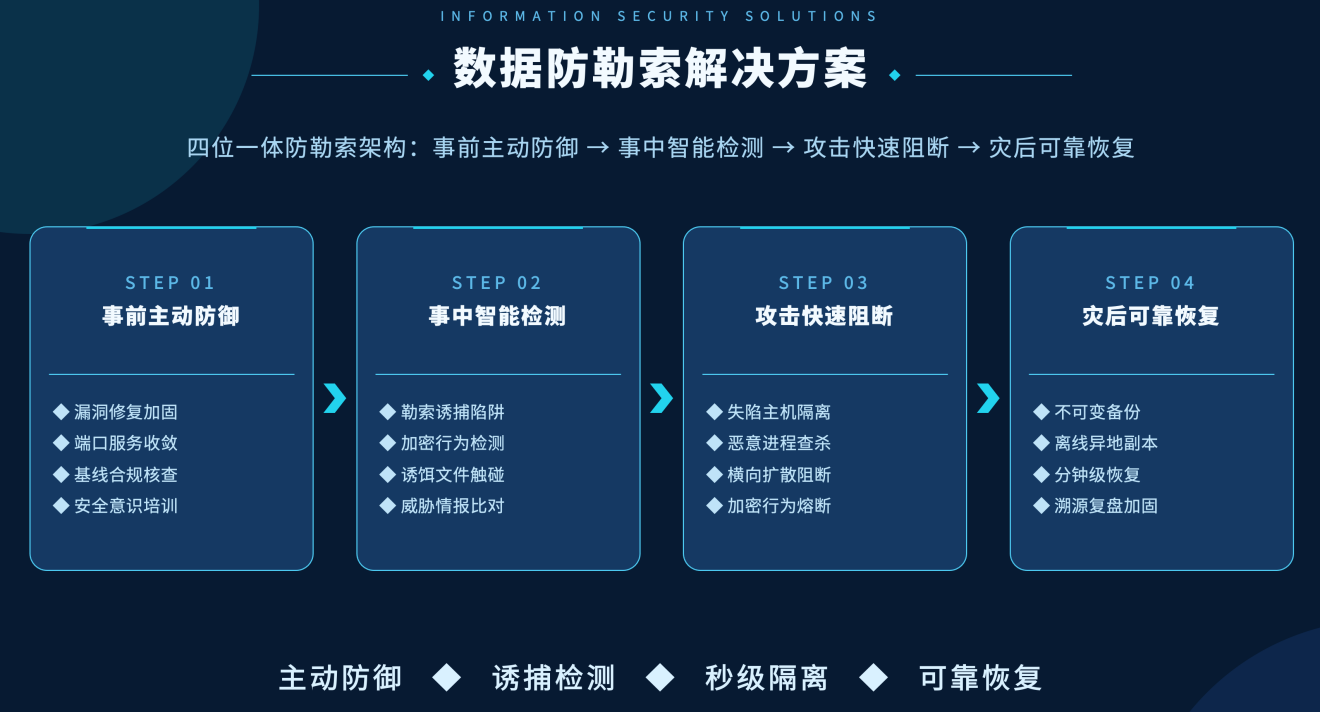
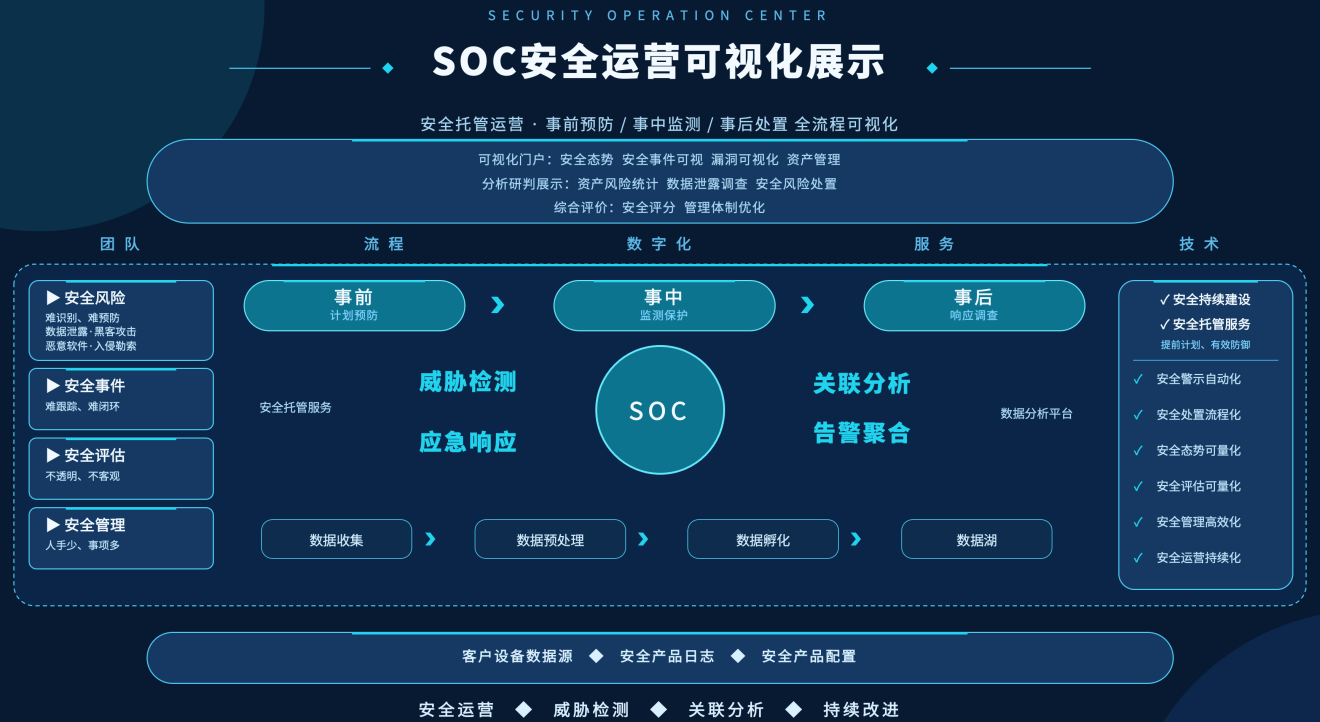
垒知科技多维度数据防勒索解决方案,构建覆盖数据安全、威胁防护与安全运营的一体化防护体系。在数据安全层面,依托数据分级分类、精细化访问权限管控、全链路传输加密与高可靠存储备份能力,守护数据全生命周期安全。
面向勒索软件攻击,方案打造事前主动预防、事中实时感知、事后极速恢复的闭环防御能力,搭配可信备份与应急恢复机制,高效抵御勒索威胁,降低攻击带来的业务损失。
同时配套专业安全运营服务,涵盖安全咨询、深度数据分析、安全托管、威胁研判与态势可视化,助力企业搭建主动、可持续迭代的安全防御底座,筑牢数据安全防线,保障业务连续稳定运行。
客户收益
l 业务连续有保障:遭遇勒索攻击也可依托多级备份分钟级恢复核心业务,业务停摆时间从数天压缩至小时级。
l 拒绝赎金谈判:“备份不可变+离线副本”确保恢复底气,无需支付赎金,避免“付了钱还解不了密”的双重损失。
l 未知威胁能防住:诱捕与行为检测不依赖特征库,新型变种勒索同样被识别拦截,防护始终领先攻击一步。
l 数据资产安心:核心数据、备份数据双重防护,满足等保备份恢复要求,数据资产安全万无一失。
方案价值
变被动防御为主动防御,未知勒索病毒检出与阻断能力大幅提升;秒级响应隔离,将勒索影响控制在单点范围;“备份不可变+快速恢复”双重兜底,遭遇勒索无需支付赎金即可恢复业务;满足等保2.0备份恢复与恶意代码防范要求,为企业数据资产上好“安全锁”。
- 上一篇:没有了!
- 下一篇:没有了!
