网络安全
背景及痛点
企业网络边界日益模糊,互联网出口、分支机构、远程接入多路并存,传统防火墙策略粗放、特征库陈旧,难以抵御勒索病毒、APT攻击、挖矿木马等新型威胁。内网缺乏分区分域管控,一旦单点失陷极易横向扩散;安全设备各自为战、日志割裂,缺乏统一监测分析手段,无法形成纵深防御体系,难以满足等保2.0安全通信网络与安全区域边界合规要求。
解决方案
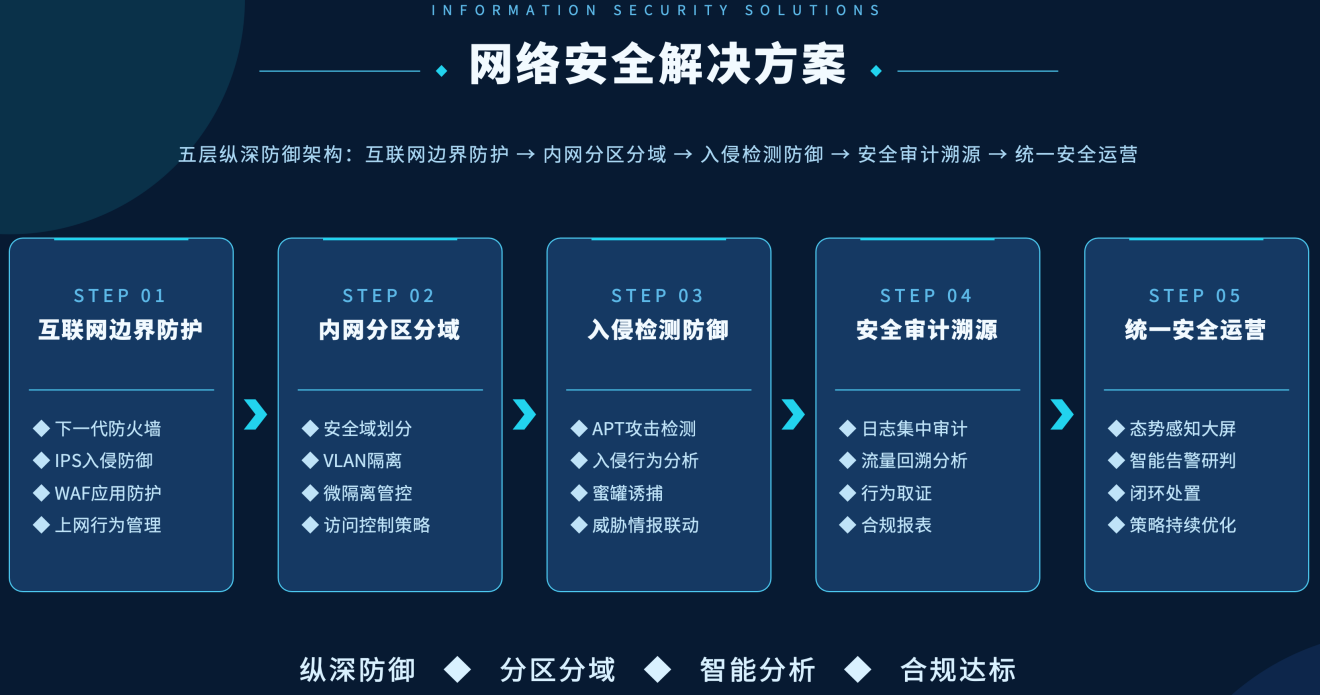
以“纵深防御、分区分域”为核心重构企业网络安全体系。互联网边界部署下一代防火墙、IPS入侵防御、WAF应用防护与上网行为管理,实现L2-L7层全流量管控;内网按业务敏感度划分安全域,通过VLAN隔离、微隔离与精细化访问控制策略遏制横向渗透;部署APT检测与态势感知平台,汇聚全网日志流量统一关联分析、智能告警;配套专业安全运营服务,实现策略持续优化、威胁闭环处置。
客户收益
l 安全能力跃升:互联网出口、内网横向攻击拦截能力大幅增强,病毒、木马、挖矿、勒索等威胁在边界与区域层被逐层消解,安全事件数量显著下降。
l 威胁处置提速:全网态势一屏可视,告警从“多而杂”变为“少而准”,威胁发现与处置时间从天级缩短至小时级甚至分钟级。
l 合规顺利达标:安全通信网络、安全区域边界等测评项一次通过,等保测评、行业监管检查底气十足。
l 投入精准可控:安全域精细化划分让防护资源聚焦核心业务,避免盲目堆设备,安全投入产出比更优。
方案价值
构建“边界-区域-检测-运营”多层纵深防御体系,全面抵御外部攻击与横向渗透;全网安全态势可视可控,威胁发现与处置效率大幅提升;分区分域精细化管理,核心业务区域重点防护;完全满足等保2.0安全通信网络、安全区域边界测评要求,为企业数字化业务筑牢网络安全底座。
- 上一篇:没有了!
- 下一篇:没有了!
